Profile
Drei Einträge unter Organisation, Rubrik Profile, steuern Profile für die ganze Datasource: Freigaben (regelbasierte Profil-Freigaben), Rollen (Rollen für zusätzliche Profile) und Organisationsprüfung (Prüfung, ob Profile ihre Organisationseinheit noch verwenden dürfen). Die Seiten heissen Profil-Freigaben, Profil-Rollen und Profil-Organisationsprüfung. Einzelne Profile eines Benutzers werden unter Benutzer bearbeitet.
Profil-Freigaben
Profil-Freigaben sind Regeln, die Profile automatisch für eine Person oder Gruppe freigeben, etwa für ein Sekretariat. Funktionsweise und Wirkung der Regeln beschreibt Profilfreigabe-Richtlinien. Der Bereich ist für Systemadministratoren und Developer sichtbar.
- «Regel hinzufügen» wählen.
- Name und optional eine Beschreibung erfassen.
- Unter Freigabe an die Person oder Gruppe suchen, die Zugriff erhält.
- Optional unter Bedingung eine Gruppe wählen. Dann werden nur Profile von Mitgliedern dieser Gruppe freigegeben.
- Die Stufen Berechtigung Profil, Berechtigung Signaturprofil und Zugriff auf das Profil festlegen. Mindestens eine Berechtigung ist erforderlich.
Eine Regel lässt sich nur löschen, wenn sie deaktiviert ist. Bereits erzeugte Freigaben bleiben beim Löschen bestehen.
Die Massenaktionen wirken auf alle Profile der Datasource:
- Regeln anwenden: wertet alle aktiven Regeln gegen sämtliche Profile aus und erzeugt die fehlenden Freigaben.
- Freigaben zurücksetzen: löscht alle Freigaben, die durch Regeln entstanden sind. Manuell erteilte Freigaben bleiben bestehen.
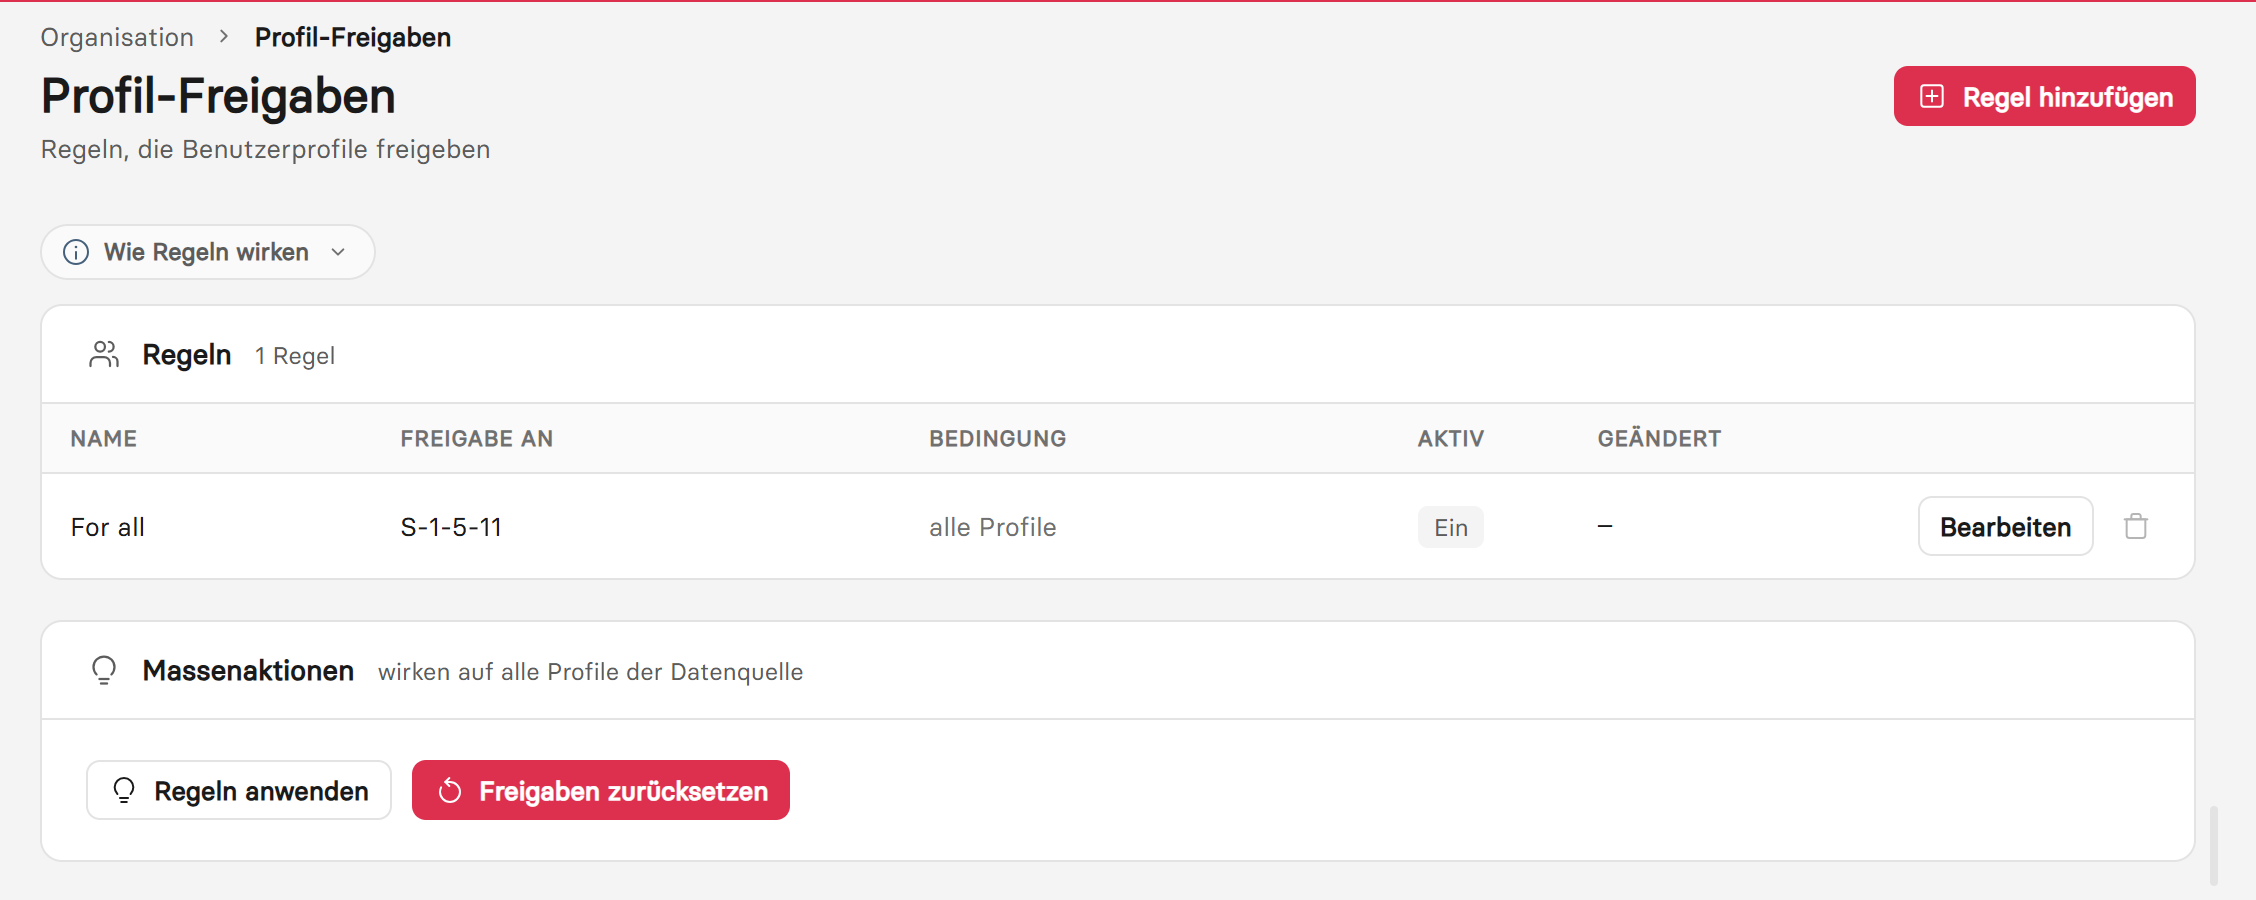
Die Regelliste zeigt Ziel, Bedingung und Status jeder Regel. Darunter die Massenaktionen.
Profil-Rollen
Profil-Rollen sind die Rollen für zusätzliche Profile, etwa «Präsident» oder «Sekretär». Benutzer weisen sie ihren zusätzlichen Profilen zu, Vorlagen wählen darüber einen Unterzeichner vor. Der Bereich ist für Systemadministratoren und Organisationsadministratoren sichtbar.
| Angabe | Bedeutung |
|---|---|
| Technischer Name | Wird in Vorlagen verwendet, etwa in PreselectByRole, und muss eindeutig sein. |
| Anzeigenamen | Name pro Oberflächensprache. Fehlt ein Anzeigename, zeigt der Client einen der anderen Namen, fehlen alle, den technischen Namen. |
Die Reihenfolge der Liste lässt sich per Ziehen oder mit den Pfeiltasten ändern. Eine gelöschte Rolle wird allen Profilen automatisch entzogen. Der Löschdialog zeigt vorher, wie vielen Profilen sie zugewiesen ist.
Profil-Rollen lassen sich über Export und Import als Teil eines Pakets in eine andere Datasource übertragen. Der Import gleicht sie über den technischen Namen ab.
Profil-Organisationsprüfung
Jedes Profil ist einer Organisationseinheit zugeordnet. Die Profil-Organisationsprüfung gleicht diese Zuordnung im Hintergrund mit den Berechtigungen der Einheit ab. Wer laut Identity Provider noch zu einer berechtigten Gruppe gehört oder direkt berechtigt ist, behält die Einheit. Für alle anderen ermittelt der Prüflauf die passende Einheit neu, wie beim Onboarding. Geprüft werden nur Profile mit Organisationseinheit. Profile, bei denen die Prüfung ausgeschaltet ist, sind ausgenommen.
| Modus | Wirkung |
|---|---|
| Aus | Keine Prüfung. |
| Nur melden | Die neu ermittelte Einheit wird als Vorschlag am Profil festgehalten. |
| Melden und korrigieren | Die Zuordnung wird direkt geändert. Ergibt die Neuermittlung keine eindeutige Einheit, wird die Zuordnung entfernt. |
Die Seite zeigt zusätzlich den Zeitpunkt des letzten Prüflaufs. Der Bereich ist für Systemadministratoren und Developer sichtbar.